Licensed to be used in conjunction with basebox, only.
// admin
API-Schlüssel
Kurzbeschreibung
Mit einem API-Schlüssel greifen Anwendungen, Skripte und Werkzeuge über die OpenAI-kompatible API auf basebox zu. Als Administrator erstellen und löschen Sie die Schlüssel Ihrer Organisation und entscheiden damit, ob es solche Zugänge gibt, wie viele und für wen.
Wofür nutze ich API-Schlüssel
Mit einem API-Schlüssel nutzen eigene Anwendungen, Editor-Integrationen oder Coding-Agenten die Modelle Ihrer Organisation authentifiziert, ohne dass sich eine Person anmeldet. So binden Sie basebox in eigene Werkzeuge oder automatisierte Abläufe ein.
Wo finde ich die API-Schlüssel
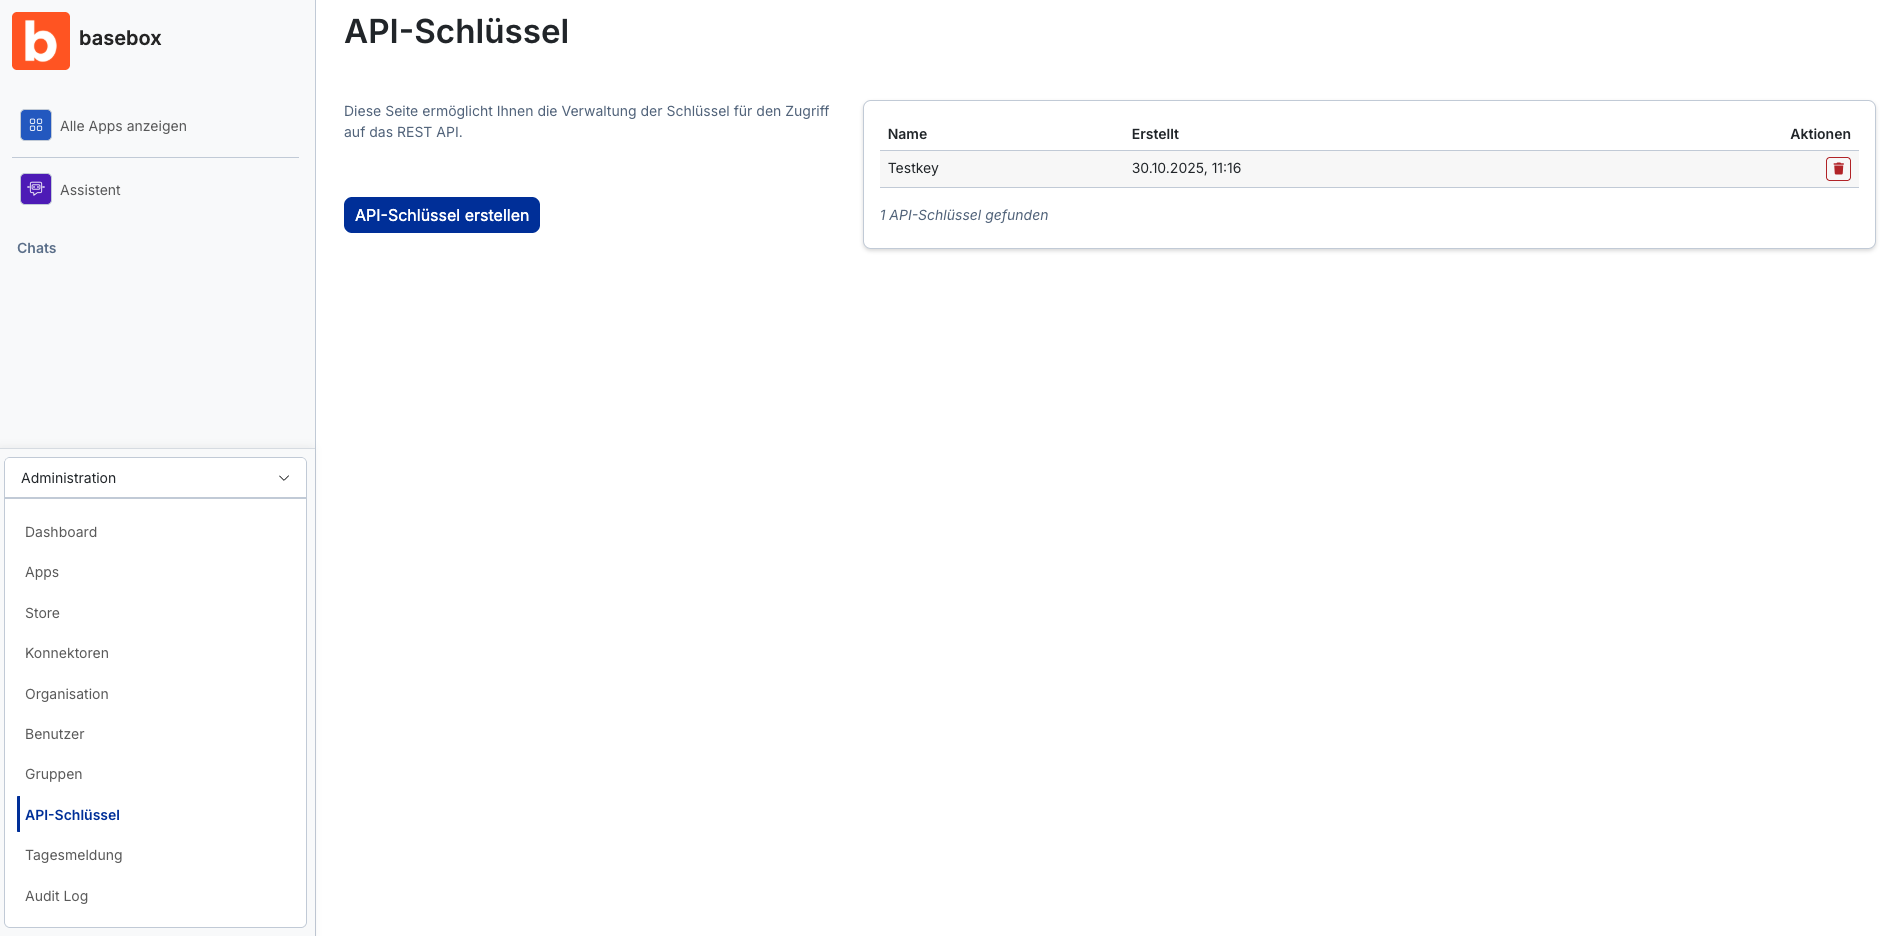
Öffnen Sie in der Seitenleiste Administration → API-Schlüssel. Die Seite zeigt:
- eine kurze Erläuterung zur Verwaltung der Schlüssel,
- die Schaltfläche „API-Schlüssel erstellen“,
- eine Tabelle der bestehenden Schlüssel mit den Spalten Name, Erstellt (Datum/Uhrzeit) und Aktionen (Löschen per Papierkorb-Symbol),
- die Anzahl der gefundenen Schlüssel.
Der Bereich erscheint nur, wenn Ihre Lizenz die API-Nutzung abdeckt; auf basebox Server außerdem nur, wenn der Platform Operator die API aktiviert hat.
Was ein Schlüssel kann
| Zugriff | Umfang |
|---|---|
| Chat Completions | POST /v1/chat/completions (OpenAI-kompatibel) |
| Modelle | GET /v1/models listet die Modelle, die Ihrer Organisation freigegeben sind; genau diese kann der Schlüssel nutzen |
| Reasoning | Lässt sich über die API steuern, wenn das Modell es unterstützt |
| Tool Calling | Funktionsaufrufe, die die anbindende Anwendung selbst definiert |
| Swagger UI | /v1/api/docs zum Testen |
Ein Schlüssel ist an die Organisation gebunden, in der er erstellt wurde. Jede Anfrage trägt den Schlüssel als Bearer-Token und den X-Realm-Header mit dem Realm der Organisation (Cloud: Ihre Subdomain; Server: in der Regel primary).
Was ein Schlüssel nicht kann
- Keine Administration. Benutzer, Gruppen, Apps oder Einstellungen lassen sich über die API nicht verwalten.
- Keine fremden Organisationen. Ein Schlüssel wirkt nur im Realm seiner Organisation.
- Keine Nutzeridentität. Anfragen laufen im Namen der Organisation, nicht einer Person. Konnektoren mit persönlichen Zugangsdaten stehen der API deshalb nicht zur Verfügung.
- Keine abgestuften Rechte je Schlüssel. Alle Schlüssel einer Organisation haben denselben Umfang; es gibt keine Beschränkung auf einzelne Modelle oder Apps.
Schritt für Schritt
Einen API-Schlüssel erstellen:
- Öffnen Sie Administration → API-Schlüssel.
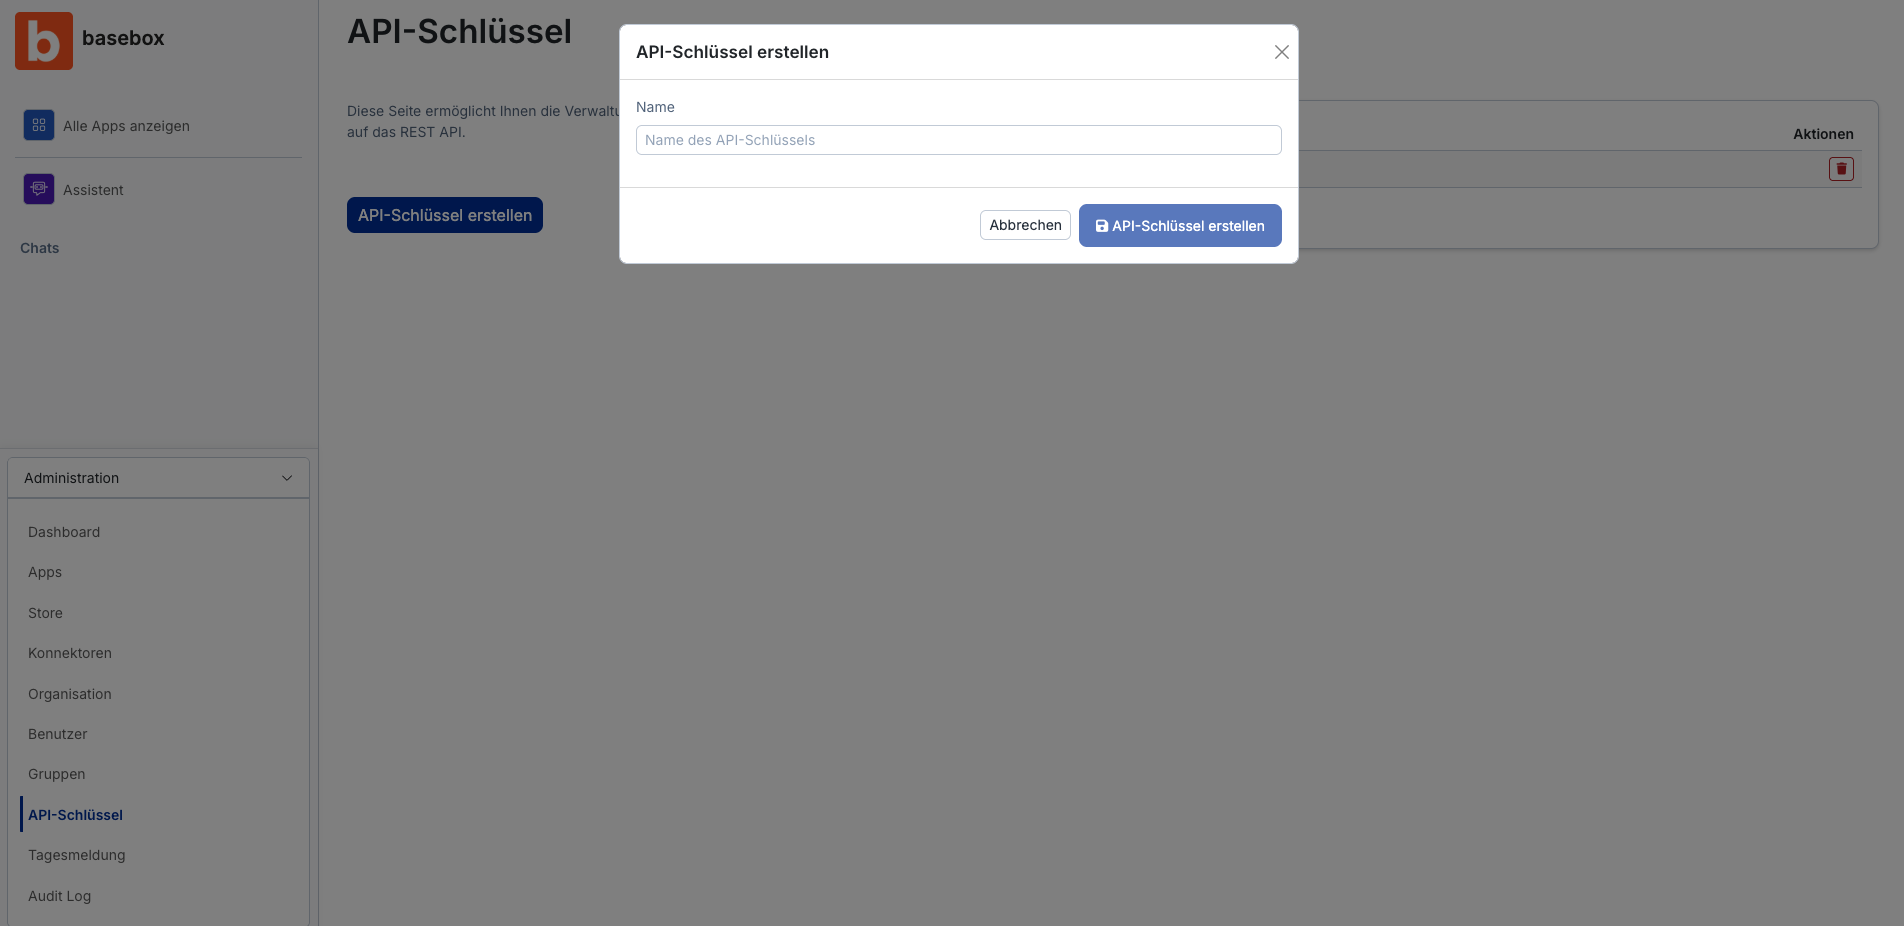
- Klicken Sie auf „API-Schlüssel erstellen“.
- Vergeben Sie im Dialog einen sprechenden Namen, etwa die anbindende Anwendung („crm-export“, „vscode-team-a“).
- Klicken Sie auf „API-Schlüssel erstellen“ (oder „Abbrechen“).
- Kopieren Sie den Schlüssel sofort. Er wird in der Regel nur einmal angezeigt.
Einen API-Schlüssel löschen (widerrufen):
- Suchen Sie den Schlüssel in der Tabelle.
- Klicken Sie in der Spalte Aktionen auf das Papierkorb-Symbol.
Der Schlüssel wird sofort ungültig; Anwendungen, die ihn verwenden, verlieren den Zugriff.
Zugriff begrenzen:
Weil Schlüssel nicht einzeln beschränkt werden, steuern Sie über Anzahl, Zuordnung und Lebensdauer:
- Ein Schlüssel je Integration. So sehen Sie in der Tabelle, was wozu gehört, und können gezielt widerrufen.
- Nur an Verantwortliche ausgeben. Wer den Schlüssel erhält, verantwortet seine sichere Ablage (Passwortmanager, Umgebungsvariable, nie in Git).
- Regelmäßig durchsehen. Prüfen Sie die Spalte Erstellt und löschen Sie Schlüssel, deren Integration nicht mehr läuft.
- Verbrauch beobachten. Das Dashboard weist die Nutzung der OpenAI-kompatiblen API getrennt von der Weboberfläche aus. Ungewöhnliche Spitzen sind ein Grund, einen Schlüssel zu ersetzen.
- Rotation. Neuen Schlüssel erstellen, in der Integration eintragen, alten löschen.
Hinweise
Ein Schlüssel ist ein Passwort für Ihre Organisation
Wer den Schlüssel hat, kann im Namen Ihrer Organisation Anfragen stellen und Tokens verbrauchen. Geben Sie ihn nicht weiter, bewahren Sie ihn sicher auf und widerrufen Sie ihn bei jedem Verdacht sofort.
Löschen kann nicht rückgängig gemacht werden
Ein gelöschter Schlüssel lässt sich nicht wiederherstellen. Alle Anwendungen, die ihn verwenden, funktionieren danach nicht mehr.
Hinweis
- API-Schlüssel können nur Administratoren erstellen und löschen.
- Der System-Prompt Ihrer Organisation gilt auch für Anfragen über die API.
- Die Limits der Organisation gelten auch für Anfragen über die API, siehe Organisation → Limits.
- Ein ungültiger Schlüssel liefert einen Authentifizierungsfehler (401); eine fehlende Lizenz oder Berechtigung einen 403. Details: Fehlerbehandlung.
- Für Anthropic-Modelle fügt basebox über die API keine zusätzlichen Instruktionen hinzu.
Häufige Fragen
Wer darf API-Schlüssel erstellen? Nur Administratoren Ihrer Organisation.
Kann ich einem Schlüssel nur ein bestimmtes Modell erlauben? Nein. Ein Schlüssel kann alle Modelle nutzen, die der Organisation zur Verfügung stehen, siehe Standardmodell.
Sehe ich, welche Anfragen mit welchem Schlüssel gestellt wurden? Das Dashboard zeigt den API-Verbrauch der Organisation gesamt. Eine Aufschlüsselung je Schlüssel gibt es in der Oberfläche derzeit nicht.
Läuft ein Schlüssel ab? Nein, Schlüssel gelten bis zum Löschen. Planen Sie die Rotation selbst.
Kann ich einen gelöschten Schlüssel wiederherstellen? Nein. Erstellen Sie bei Bedarf einen neuen.
Gilt die Anmeldung per SSO auch für die API? Nein. Die API nutzt API-Schlüssel.
Nächster Schritt: Quickstart: erste Anfrage über die API · OpenAI-kompatible API
Benötigen Sie Hilfe? Support kontaktieren