Licensed to be used in conjunction with basebox, only.
// sicherheit
Software-Stückliste (SBOM)
Gilt für
Produkt: Cloud · Server · Zielgruppe: Sicherheits- / Compliance-Prüfer · Administratoren · Einkauf
Ja, es gibt eine SBOM (Software Bill of Materials, deutsch Software-Stückliste). basebox erzeugt sie automatisch zu jedem Release. Sie listet alle Softwarekomponenten, aus denen basebox besteht – eigene Komponenten und Open-Source-Bibliotheken, jeweils mit Version. Kunden laden sie in ihrer basebox herunter; vor dem Kauf schicken wir sie auf Anfrage.
Die SBOM steht in basebox unter „Versionsinfo“
- Klicken Sie unten links in der Seitenleiste auf Ihre E-Mail-Adresse.
- Wählen Sie Versionsinfo.
- Unten auf der Seite stehen zwei Links:
- SBOM (Software-Stückliste) – alle Softwarekomponenten (1) zeigt die Komponenten als Tabelle im Browser, getrennt nach Backend, Frontend und Keycloak.
- SBOM herunterladen (CycloneDX-JSON, maschinenlesbar) (2) lädt die Datei für Ihre Werkzeuge herunter.
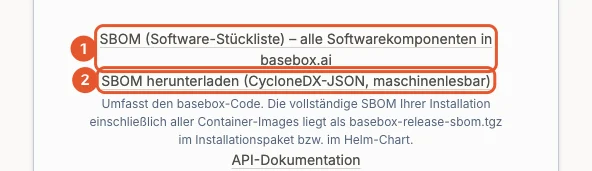
Diese Datei umfasst den basebox-Code der Version, die gerade läuft. Die vollständige SBOM der Installation mit allen Container-Images liegt im Helm-Chart (siehe unten).
Die vollständige SBOM liegt im Helm-Chart und im Installationspaket
Ab Chart-Version 0.3.34 (basebox 1.9.3) enthält das Helm-Chart die Datei sbom/basebox-release-sbom.tgz. Sie enthält:
release-sbom-merged.cdx.json– die zusammengeführte SBOM aller Komponenten der Installation,parts/– eine eigene SBOM je Container-Image, etwa für Backend, Frontend, Inferenz, Keycloak, Dokumentensuche und die mitgelieferten Konnektoren.
So holen Sie die Datei aus dem Chart; eine Anmeldung an der Registry ist nicht nötig:
helm pull oci://gitea.basebox.health/basebox-distribution/helm/basebox.ai --version 0.3.34 --untar
tar -xzf basebox.ai/sbom/basebox-release-sbom.tgz
Für Installationen ohne Internetverbindung liegt dieselbe Datei im Installationspaket.
Vor dem Kauf schicken wir die SBOM auf Anfrage
Sie nutzen basebox noch nicht? Fordern Sie die SBOM über basebox.ai/kontakt an. Sie gehört zu den Unterlagen für Ihre Prüfung, zusammen mit ISO-27001-Zertifikat, AVV und TOMs (Sicherheit auf basebox.ai).
Die SBOM folgt CycloneDX 1.6 nach BSI TR-03183-2
Die Dateien liegen im Format CycloneDX 1.6 (JSON) vor, nach der Technischen Richtlinie BSI TR-03183-2. Gängige Werkzeuge für Schwachstellen- und Lizenzmanagement lesen sie direkt ein, etwa Dependency-Track.
Je Komponente stehen in der SBOM:
| Feld | Bedeutung |
|---|---|
| Name und Version | genaue Komponente, die in basebox enthalten ist |
| Paket-URL (purl) | eindeutige Kennung, über die Werkzeuge bekannte Schwachstellen zuordnen |
| Lizenz | Lizenz der Komponente, soweit sie im Paket angegeben ist |
| Prüfsumme | Fingerabdruck, soweit vorhanden |
| Abhängigkeiten | welche Komponente welche andere einbindet |
Ihre Daten, Ihre Konfiguration und Zugangsdaten stehen nicht in der SBOM; sie beschreibt nur die Software.
Jede Version hat ihre eigene SBOM
- Cloud: basebox aktualisiert Ihre Umgebung. Unter Versionsinfo finden Sie immer die SBOM der Version, die gerade läuft.
- Server: Es gilt die SBOM der installierten Version. Nach einem Update laden Sie die neue SBOM herunter, wenn Sie sie in einem eigenen Werkzeug pflegen.
Mit der SBOM prüfen Sie Schwachstellen, Lizenzen und Lieferkette
- prüfen, ob eine bekannt gewordene Schwachstelle (CVE) eine Komponente in Ihrer basebox betrifft,
- Lizenzen der enthaltenen Open-Source-Software prüfen,
- die Lieferkette nachweisen, etwa für NIS2, B3S oder Ausschreibungen.
Steht eine Komponente mit einer Schwachstelle in der SBOM, heißt das nicht, dass basebox angreifbar ist: Oft wird die betroffene Funktion nicht genutzt. Fragen Sie im Zweifel beim Support nach. Schwachstellen in basebox melden Sie an security@basebox.ai.
Häufige Fragen
Wie oft wird die SBOM aktualisiert? Automatisch mit jedem Release.
Ist basebox Open Source? Nein. basebox enthält Open-Source-Bausteine; welche, steht in der SBOM.
Was gilt nach dem Cyber Resilience Act? Die Pflicht zur SBOM trifft den Hersteller, also basebox. Weitere Pflichten nach dem Cyber Resilience Act setzt basebox bis Dezember 2027 um.
Sind die KI-Modelle in der SBOM? Die SBOM beschreibt die Software, auch den Inferenz-Dienst. Welche KI-Modelle basebox einsetzt und woher sie kommen, steht im Modellregister.
Benötigen Sie Hilfe? Support kontaktieren